
 Nöbetçi Eczaneler


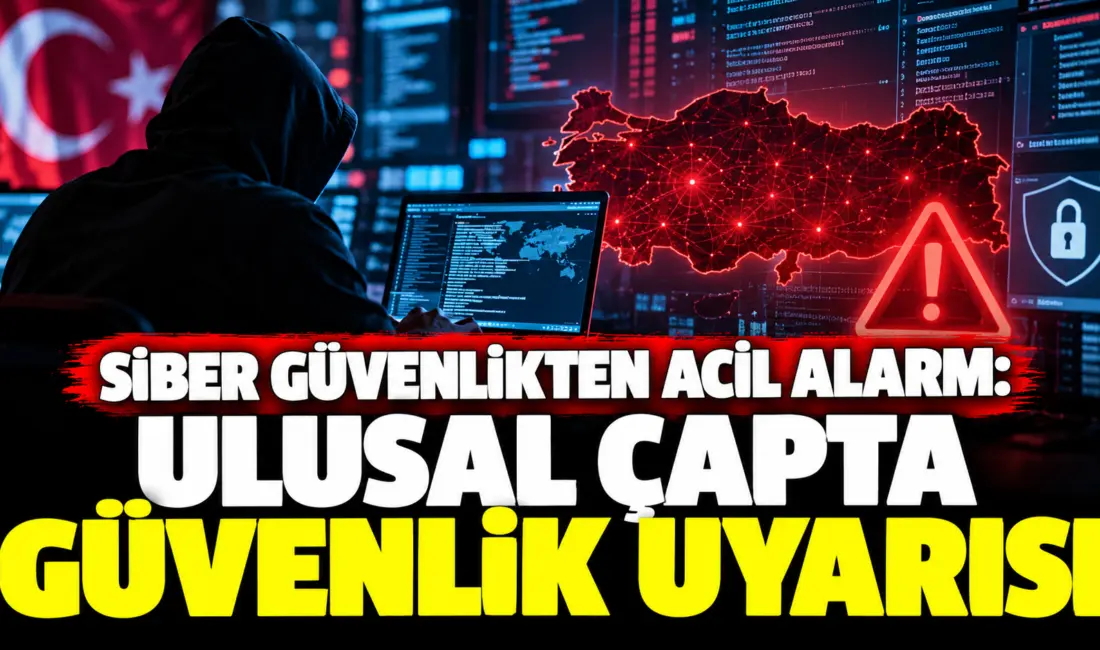
İnternet ekosisteminde web sitelerinin, veri tabanlarının ve kamu portallarının en yaygın kullanılan yazılım dillerinden biri olan PHP altyapısında saptanan iki kritik “sıfır gün” (zero-day) zafiyeti, dünya genelinde kamu kurumlarını ve kritik altyapı işletmecilerini teyakkuza geçirdi.
Saldırganların sunucularda uzaktan yetkisiz kod çalıştırmasına (RCE – Remote Code Execution) ve sistemleri tamamen ele geçirmesine imkân tanıyan açıkların uluslararası alanda raporlanmasının ardından, Türkiye’de Cumhurbaşkanlığı Siber Güvenlik Başkanlığı gece saatlerinde resmi bir açıklama yayımlayarak ulusal ölçekte önleyici güvenlik sürecini başlattı.
Başkanlık, Türkiye’deki dijital altyapıların korunması amacıyla kamu kurumları, kritik altyapı sağlayıcıları ve özel sektör kuruluşlarına yönelik acil teknik güvenlik taramalarını başlattığını ve risk analizi süreçlerinin 7/24 esasıyla devreye alındığını duyurdu.
“Siber Güvenlik Başkanlığı’ndan yapılan resmi açıklamada; ‘Dünya genelinde yaygın olarak kullanılan PHP yazılım altyapısında kritik güvenlik açıkları tespit edilmiştir. Başkanlığımız, söz konusu zafiyetlerin oluşturabileceği risklerin erken tespiti ve olası etkilerinin sınırlandırılması amacıyla ulusal ölçekte güvenlik taramalarını başlatmış, ilgili kurum ve kuruluşlara acil güvenlik bildirimlerini iletmiştir’ denildi.”
SOME Ekipleri Teyakkuzda: TR-26-1372 Kodlu Acil Bildirim Dağıtıldı
Ulusal siber savunma kalkanı çerçevesinde yürütülen koordinasyon çalışmaları doğrultusunda, teknik ekiplere bağlayıcı güvenlik direktifleri iletildi:
- SOME Platformu Üzerinden Tebligat: Siber Olaylara Müdahale Ekipleri (SOME) İletişim Platformu üzerinden tüm kamu kurumlarına, bakanlıklara, belediyelere, bankalara ve enerji-iletişim kritik altyapılarına acil güvenlik duyurusu ulaştırıldı.
- TR-26-1372 Güvenlik Bülteni: Kurum ve kuruluşların, resmi siber güvenlik portalı üzerinden yayımlanan
TR-26-1372kodlu güvenlik bildiriminde yer alan teknik tedbirleri gecikmeksizin hayata geçirmeleri istendi. - Sürekli Koordinasyon: Ulusal Siber Olaylara Müdahale Merkezi (USOM) ve Başkanlık koordinasyon birimlerinin, olası hedefli siber taarruzları engellemek üzere ağ trafiğini anlık gözetim altına aldığı belirtildi.
Avrupa’da Devlet Siteleri Kapatıldı: Belçika, Fransa ve Almanya Alarmda
Küresel ölçekteki açığın vahameti, Avrupa Birliği üyesi ülkelerin aldığı olağanüstü koruma tedbirleriyle gözler önüne serildi:
- Belçika’da Dijital Karartma: AB kurumlarının merkezi konumundaki Belçika’da, Belçika Siber Güvenlik Merkezi’nin (CCB) tavsiyesi üzerine kamuya ait çok sayıda internet sitesi tedbir amacıyla geçici olarak erişime kapatıldı. Risk seviyesinin büyüklüğü sebebiyle CCB, kendi kurumsal internet sitesini dahi bir süreliğine dış erişime kapattı.
- 5 Ülkede Kamu Sitelerine Kilit: Fransa, Hollanda, Almanya, Finlandiya ve Belçika’da federal bakanlıklar, yerel yönetim portalları ve kamu hizmeti sunan web ağları, saldırganların zafiyeti istismar etmesini önlemek amacıyla erişim kısıtlamasına gitti.
- Yetkisiz Kod Çalıştırma Riski: Uzmanlar, açığın hiçbir kullanıcı etkileşimi gerektirmeden internet korsanlarının sunucu kök dizininde zararlı yazılım çalıştırmasına ve hassas kamu verilerini ele geçirmesine zemin hazırladığını bildirdi.
Siber Güvenlik Başkanlığı’ndan 4 Maddelik Acil Eylem Çağrısı
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, Türkiye’deki tüm kamu ve özel sektör sistem yöneticilerinin vakit kaybetmeksizin uygulaması gereken 4 temel teknik tedbiri sıraladı:
- Güvenli Sürümlere İvedilikle Geçiş: Etkilenen PHP sürümlerini kullanan sistemlerin derhal envanterinin çıkarılması ve üretici tarafından yayımlanan en güncel resmî güvenlik yamalarının derhal uygulanması.
- Kritik Yönetim Arayüzlerine Kısıtlama: PHP yönetim arayüzleri, phpMyAdmin panelleri ve kritik web servislerine dış internetten gelen erişimlerin güvenlik duvarı (Firewall) veya Erişim Kontrol Listeleri (ACL) kurallarıyla yalnızca yetkili ve güvenilir IP adreslerine sınırlandırılması.
- Yurt Dışı Trafiğine Kapatma: Yalnızca yurt içi kullanıcılara hizmet veren, yurt dışı erişim gereksinimi bulunmayan kamu ve kurumsal web servislerinin coğrafi IP filtreleme (Geo-blocking) yöntemiyle ivedilikle uluslararası internet trafiğine kapatılması.
- Kayıt (Log) ve Anomali İncelemesi: Ağ ve sistem yöneticilerinin geriye dönük web sunucu erişim loglarını (kayıtlarını) inceleyerek olağan dışı isteklerin, şüpheli kod parçacıklarının ve sızma girişimlerinin bulunup bulunmadığını kontrol etmesi.
Başkanlık, dijital altyapıların korunması ve kamu hizmetlerinin kesintiye uğramaması adına ulusal düzeydeki önleyici güvenlik taramalarının ve kurumlar arası koordinasyonun aralıksız sürdürüleceğini vurguladı.